Às 8h12, uma supervisora recebe uma mensagem urgente: um cliente afirma que falou com alguém em nome da empresa, mas ninguém encontra a conversa no turno anterior. O número está ativo, a equipe responde, porém ninguém sabe quais dispositivos seguem conectados ou quem tinha acesso quando o colaborador saiu. Esse cenário não começa com um ataque sofisticado. Ele começa quando a operação trata o WhatsApp como um aparelho, e não como um canal de atendimento com responsáveis, permissões e histórico.
Segurança no WhatsApp não se resume a trocar senha depois de um problema. Ela organiza decisões simples antes do incidente: quem pode entrar, por qual dispositivo, para qual função e o que acontece se houver suspeita. Com esse mapa, clínicas, imobiliárias, distribuidoras, fintechs, e-commerces e redes de franquias preservam a continuidade do atendimento sem improvisar no momento de maior pressão.
Por que segurança no WhatsApp afeta a experiência do cliente
Uma conta comprometida não expõe apenas mensagens. Ela pode interromper respostas, gerar contatos indevidos e deixar a equipe sem contexto para explicar o que ocorreu. Segundo o DBIR 2025 da Verizon, credenciais comprometidas foram vetor inicial em 22% das violações analisadas. Além disso, o estudo encontrou mediana de 19% das tentativas diárias de autenticação associadas a credential stuffing nos logs observados. O dado não descreve o WhatsApp isoladamente; ele explica por que uma política de acesso não pode depender da memória ou da boa vontade de cada pessoa.
Além disso, o impacto chega ao cliente rapidamente. O relatório CX Trends 2025 da Zendesk registrou que 63% dos consumidores dizem que trocariam para um concorrente após uma experiência ruim. Quando uma pessoa repete a própria história, recebe uma resposta contraditória ou encontra silêncio após um incidente, a falha deixa de ser apenas técnica. Ela vira uma quebra de confiança.
O erro é confundir acesso compartilhado com colaboração
Em muitas operações, uma mesma conta passa por celulares, computadores e trocas de turno sem um inventário atualizado. Porém, colaboração saudável exige responsabilidade visível. Quem encerra o expediente não deve levar consigo uma permissão que já não precisa. Quem entra na fila deve saber qual é seu papel. E a supervisão precisa localizar o dono de cada acesso sem investigar conversas no escuro.
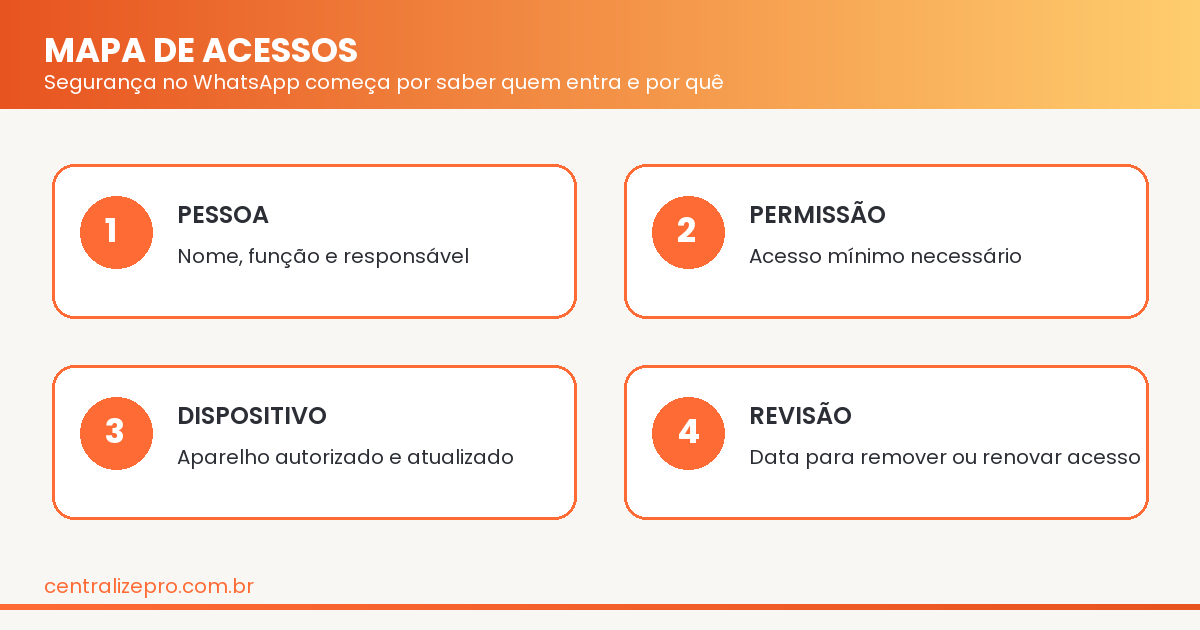
O checklist de acessos que reduz risco sem travar o atendimento
Primeiramente, mantenha uma lista curta e revisável de pessoas autorizadas. Para cada nome, registre função, responsável direto, data de entrada, data prevista de revisão e canal que a pessoa realmente precisa usar. Esse registro não precisa virar burocracia. Ele evita a pergunta mais cara depois de uma saída, férias ou mudança de função: “essa pessoa ainda deveria conseguir entrar?”.
Em seguida, aplique o princípio do menor acesso necessário. Uma pessoa que só responde uma fila não precisa administrar configurações ou aprovar novos dispositivos. Da mesma forma, uma supervisora não deve dividir um código de acesso em um grupo. O objetivo é separar atividades, não dificultar o trabalho. Quanto mais clara a fronteira, mais rápida fica a investigação quando algo foge do esperado.
Também defina quais dispositivos são autorizados e quem confirma mudanças. O WhatsApp recomenda habilitar a verificação em duas etapas; o recurso adiciona um PIN de seis dígitos ao processo de redefinição e verificação da conta, conforme orientação da Meta. A medida não substitui processo interno, mas reduz a dependência de uma única barreira.
Faça uma revisão que caiba na rotina
Por fim, estabeleça uma cadência simples: semanalmente, confira entradas e saídas; mensalmente, revise dispositivos e permissões; a cada mudança de função, valide o acesso no mesmo dia. Empresas de qualquer porte conseguem começar com uma planilha controlada e um responsável. O que importa é ter um ritual repetível, não um documento esquecido em uma pasta.
De fato, a revisão funciona melhor quando alguém responde por ela. Escolha um titular e uma pessoa de apoio. Além disso, associe cada acesso a um gestor de área. Por isso, uma saída de colaborador dispara uma tarefa clara. Em seguida, o gestor confirma a revogação. Finalmente, a supervisão registra a revisão concluída. Esse ciclo evita que a equipe descubra contas antigas somente depois de um alerta.
Também combine regras para urgências legítimas. Um plantão pode exigir acesso temporário. Porém, acesso temporário precisa de prazo, motivo e responsável. Por exemplo, a pessoa de backup pode atender durante uma ausência planejada. Em seguida, a liderança revisa a permissão ao fim do turno. Dessa forma, disponibilidade não vira acesso permanente sem dono.
Além disso, guarde o checklist onde a liderança encontra rápido. Em primeiro lugar, registre a data da última revisão. Em segundo lugar, indique o próximo vencimento. De fato, um aviso simples evita esquecimentos. Por isso, trate acessos como parte da abertura do turno. Da mesma forma, inclua a revisão no encerramento. Em especial, revise acessos após férias ou desligamentos. Em conclusão, consistência vale mais que uma auditoria rara.
Também oriente a equipe a nunca compartilhar PINs ou códigos. Contudo, não transforme o lembrete em um aviso genérico. Por exemplo, explique a quem reportar uma solicitação suspeita. Finalmente, confirme que essa pessoa está disponível no turno. Por conseguinte, a dúvida chega a quem pode decidir. Em geral, isso reduz decisões improvisadas.
Esse cuidado conversa com privacidade e continuidade. Para aprofundar o tratamento do histórico, veja como organizar histórico e acesso sem expor o cliente. Já para reduzir riscos na operação do número, vale revisar por que números são banidos e como proteger o seu.
O que fazer quando houver suspeita de incidente
Uma notificação estranha, uma sessão desconhecida ou uma mensagem enviada sem explicação não pede caça a culpados. Pede ordem. Primeiro, contenha: revogue acessos suspeitos e pare mudanças não essenciais. Depois, confirme os fatos: cheque dispositivos, sessões e a última ação conhecida. Em paralelo, nomeie uma pessoa para coordenar a comunicação interna e manter a equipe informada sobre o que pode ou não ser feito.
Em seguida, preserve o atendimento com um caminho alternativo aprovado. Uma clínica pode orientar a recepção a registrar contatos novos em uma fila definida. Uma distribuidora pode concentrar atualizações em uma pessoa responsável pelo turno. O ponto não é inventar uma integração ou prometer que tudo continuará igual. É dar ao cliente uma resposta coerente enquanto a operação recupera o controle.
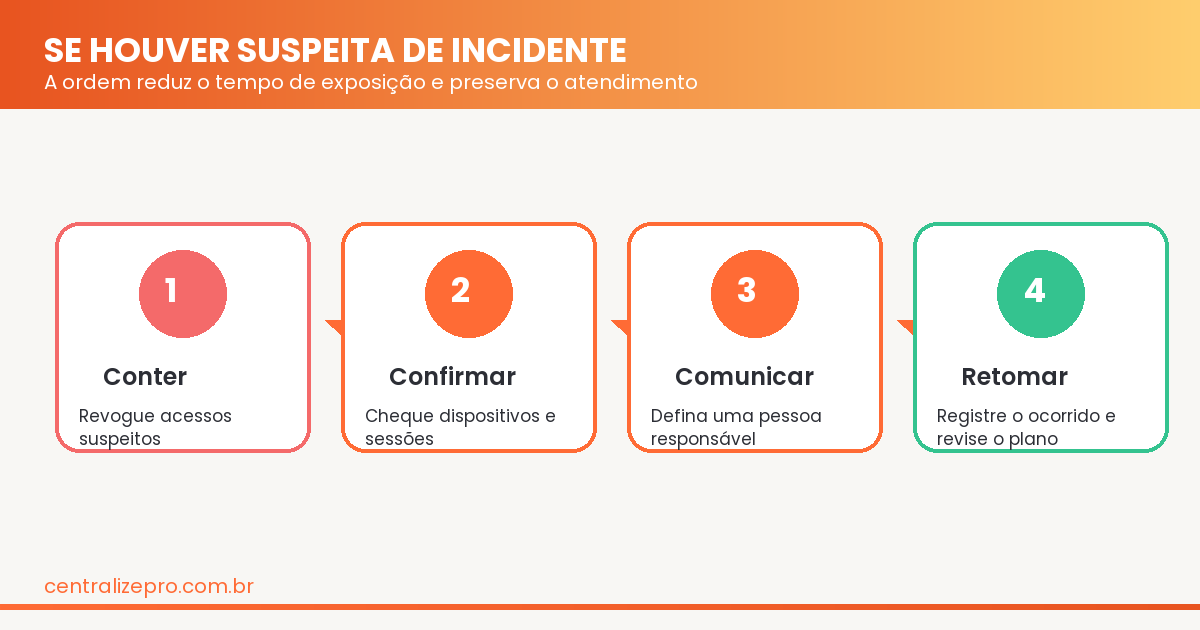
Finalmente, registre o ocorrido em poucas linhas: hora da detecção, acesso removido, dispositivos revisados, responsável e próxima ação. Esse registro transforma uma ocorrência em melhoria. Na revisão seguinte, a equipe identifica qual etapa falhou e ajusta a rotina sem depender de versões conflitantes da história.
Além disso, prepare uma mensagem interna curta para o primeiro momento. Ela deve informar o fato conhecido, a pessoa responsável e a próxima atualização. Não precisa especular sobre causa ou impacto. Por outro lado, a equipe deve saber onde registrar novos contatos enquanto a análise ocorre. Em geral, clareza operacional protege o cliente e reduz ruído entre os turnos.
Por conseguinte, faça um exercício de mesa a cada trimestre. Simule a perda de um dispositivo ou a saída inesperada de um atendente. Primeiramente, confira se todos sabem quem remove o acesso. Em seguida, teste se a fila continua coberta. Por fim, ajuste o checklist com o que atrasou a resposta. Esse ensaio custa pouco e revela dependências que o dia a dia esconde.
Como a CentralizePRO ajuda a manter o contexto operacional
A CentralizePRO atua como guia da operação, não como substituta da sua política de segurança. A plataforma reúne WhatsApp, Instagram, Facebook e e-mail em uma caixa de entrada, com distribuição automática, chatbot/IA de triagem, histórico unificado e relatórios em tempo real. Assim, a liderança pode estruturar responsáveis, preservar o contexto da conversa e acompanhar a fila enquanto aplica o próprio processo de acessos e incidentes.
Por exemplo, quando uma supervisora afasta um acesso até entender uma suspeita, ela pode redistribuir a demanda para a equipe adequada e acompanhar as conversas no histórico unificado. Isso não elimina a necessidade de proteger dispositivos, revisar permissões ou seguir orientações da Meta. Porém, reduz a dependência de caixas pessoais e ajuda a operação a responder com mais consistência.
A escolha que protege o próximo turno
Segurança no WhatsApp vira rotina quando cada acesso tem dono, cada dispositivo tem critério e cada suspeita tem uma sequência de resposta. A empresa deixa de descobrir permissões no meio do problema e passa a conduzir a conversa com clareza, mesmo sob pressão.
Se hoje ninguém consegue dizer, em poucos minutos, quem acessa o número e como a equipe reage a um incidente, o que acontecerá com a confiança do próximo cliente? Para organizar a operação, conheça a CentralizePRO, Ver planos e preços e conte com a garantia de 15 dias com reembolso integral.